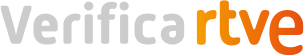
"¿Podrías votar por Eliska?": este mensaje de WhatsApp para apoyar a una niña bailarina es un fraude
- Qué circula: un mensaje desde un contacto de WhatsApp invita a votar por una niña como mejor bailarina
- Conclusión: es un caso de 'phishing', un fraude para acceder a nuestro teléfono y obtener datos personales

 La dirección de esta página ha sido copiada en su portapapeles
Nos habéis consultado por un mensaje que circula por Whatsapp que comparte un enlace a una página web para votar por una niña y ayudar a que gane una clase de ballet en una academia de Praga. Es falso, se trata de un caso de 'phishing'. Estos mensajes enlazan a una página fraudulenta que puede hackear nuestro dispositivo para obtener datos personales y contactos.
"Hola, puedo pedirte un pequeño favor? Podrías votar por Eliska? Es la hija de unos amigos míos. El primer premio es una clase de baile gratis, ¡y sería una oportunidad realmente preciosa para ella! Muchas gracias!", dice el mensaje de WhatsApp por el que nos preguntáis. Junto al texto, ofrece el enlace a una página web en cuya dirección se incluye la palabra 'balet'.
Una web fraudulenta desde la que hackean el móvil
El mensaje de WhatsApp en el que se pide apoyo para una niña bailarina en un certamen es un fraude. El texto llega desde uno de los contactos guardados en el teléfono e incluye el enlace a una página web para votar a "jóvenes talentos de la academia de ballet". La web presenta a dos niñas, Sofie y Eliska, con sendas fotografías, finalistas de un concurso para ganar una clase en el 'First International Ballet School' en Praga. La página ofrece varios enlaces desde los que votar y, al pinchar, nos solicita un número de teléfono al que se envía un código de verificación para completar la operación. "Es un caso muy claro de 'phishing'", ha explicado en el programa Mediodía en RNE el experto Javier Martí, responsable de ciberseguridad de Secure&IT.
Con este sistema del código de verificación, los estafadores logran acceder al dispositivo móvil, a los datos personales y a los contactos guardados, a los que, a su vez, reenvían ese mensaje, agrega el experto. Los ciberdelincuentes juegan con la confianza que nos genera recibir un aviso de un contacto telefónico. "Tenemos una predisposición a pensar que nuestros contactos tienen cierto grado de confianza", advierte Javier Martí. "Hoy en día, que un mensaje venga de alguien conocido, de alguien que está en nuestra agenda, ya no garantiza que sea de confianza", añade.
VirusTotal y URLScan detectan contenido malicioso
Mediante una búsqueda inversa, encontramos las dos fotografías que comparte la página publicadas en una dirección web con otro nombre, pero que resulta ser una página idéntica, con la misma presentación y los mismos contenidos. La dirección por la que nos preguntáis es sospechosa de ser maliciosa según la herramienta de detección VirusTotal. Y en el caso de la página gemela, la misma herramienta ofrece tres alertas de 'phishing' y una de spam, mientras que URLScan detecta también que se trata de un contenido malicioso.
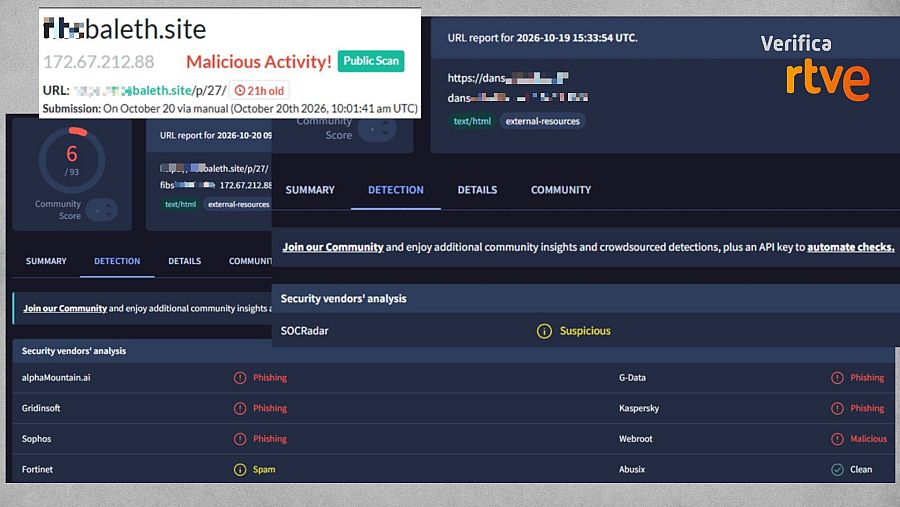
Análisis de URLScan y VirusTotal de las webs investigadas. VerificaRTVE
Además, las imágenes utilizadas han sido generadas con inteligencia artificial. SynthID detecta una marca de agua que indica que el contenido ha sido generado con uno de los modelos de OpenAI. También confirma el uso de IA la herramienta de detección TruthScan, con más de 99% de fiabilidad.
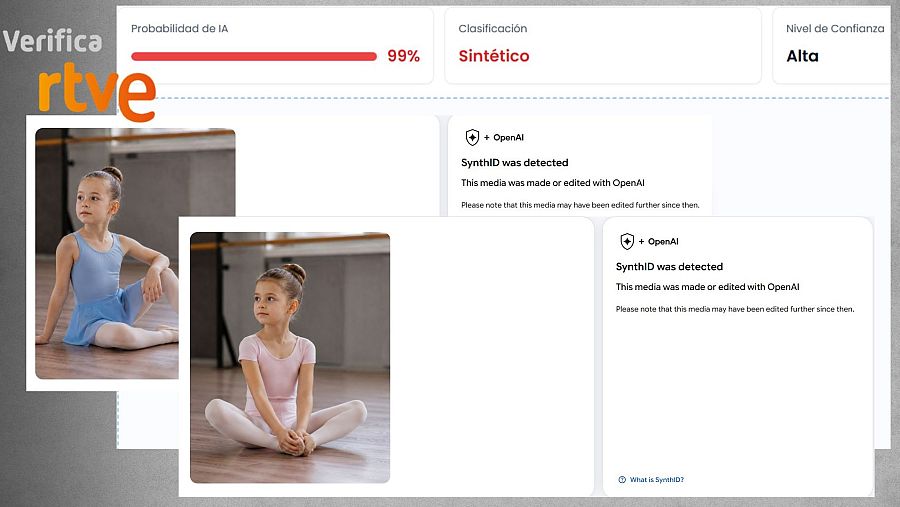
Detección del uso de inteligencia artificial para generar las imágenes de la web investigada. VerificaRTVE
Encontramos el mismo texto sobre Eliska en alemán publicado por Watchlist Internet, una plataforma de Austria que advierte e informa sobre fraudes en internet y estafas online. En un artículo del 16 de septiembre, se explica que se trata de una estafa detectada hace un año en aquel país y que ha vuelto a circular. "Los delincuentes envían mensajes a través de cuentas de WhatsApp pirateadas, instando a la gente a participar en una votación. El objetivo es apoderarse de otras cuentas, que luego se utilizan indebidamente para enviar mensajes de 'phishing'", señala.
El Instituto Nacional de Ciberseguridad advierte de que el 'phishing' y sus variantes', como el 'smishing', son una técnica utilizada por los ciberdelincuentes para "obtener información confidencial como contraseñas, números de tarjetas de crédito y otra información de carácter personal". En este caso, a través de WhatsApp, un canal de comunicación que se usa a diario. En este enlace explica cómo evitar caer en estas estafas y qué podemos hacer si hemos sido víctimas.
En VerificaRTVE ya te hemos alertado de otros casos 'phishing' y ciberestafas, como esta falsa oferta de empleo por WhatsApp de El Corte Inglés, o este caso de suplantación de la Agencia Tributaria por SMS para obtener datos personales.
Fuentes
- Watchlist Internet
- INCIBE
- RNE
- Javier Martí, Secure&IT
- Herramientas de detección TruthScan, Synth ID, Virus Total y URLScan


